Domotique en hôtel : les failles de sécurité à surveiller
36 % des risques perçus par les hôteliers relèvent de la cybercriminalité et des rançongiciels, selon une étude Allianz. Ce chiffre ne concerne pas uniquement les serveurs administratifs.
Domotique en hôtel: les failles de sécurité à surveiller
Dans un hôtel, la menace peut entrer par un thermostat, une serrure électronique, un téléviseur connecté ou un point d’accès Wi-Fi mal isolé.
La domotique en hôtel améliore l’expérience client. Elle automatise la température, simplifie l’accès à la chambre, accélère certaines opérations et réduit les interventions manuelles. Mais chaque équipement connecté ajoute une interface, un logiciel, une connexion réseau et un cycle de maintenance. La chambre connectée devient ainsi une surface d’attaque étendue.
Le risque ne vient pas du fait qu’un hôtel utilise des objets connectés. Il vient de leur intégration dans une architecture insuffisamment cloisonnée. Si le réseau d’une télévision communique avec le logiciel de gestion hôtelière, le problème n’est plus limité au téléviseur. Il peut concerner les réservations, la facturation, les serrures et les données personnelles des voyageurs.
La chambre connectée: une surface d’attaque étendue
Une chambre traditionnelle concentre déjà des informations sensibles: identité du client, dates de séjour, habitudes de consommation, parfois données de paiement ou demandes particulières. Une chambre équipée de dispositifs connectés ajoute des flux techniques qui peuvent être exploités à distance.
Les équipements concernés sont nombreux:
- thermostat connecté et système de régulation de la température;
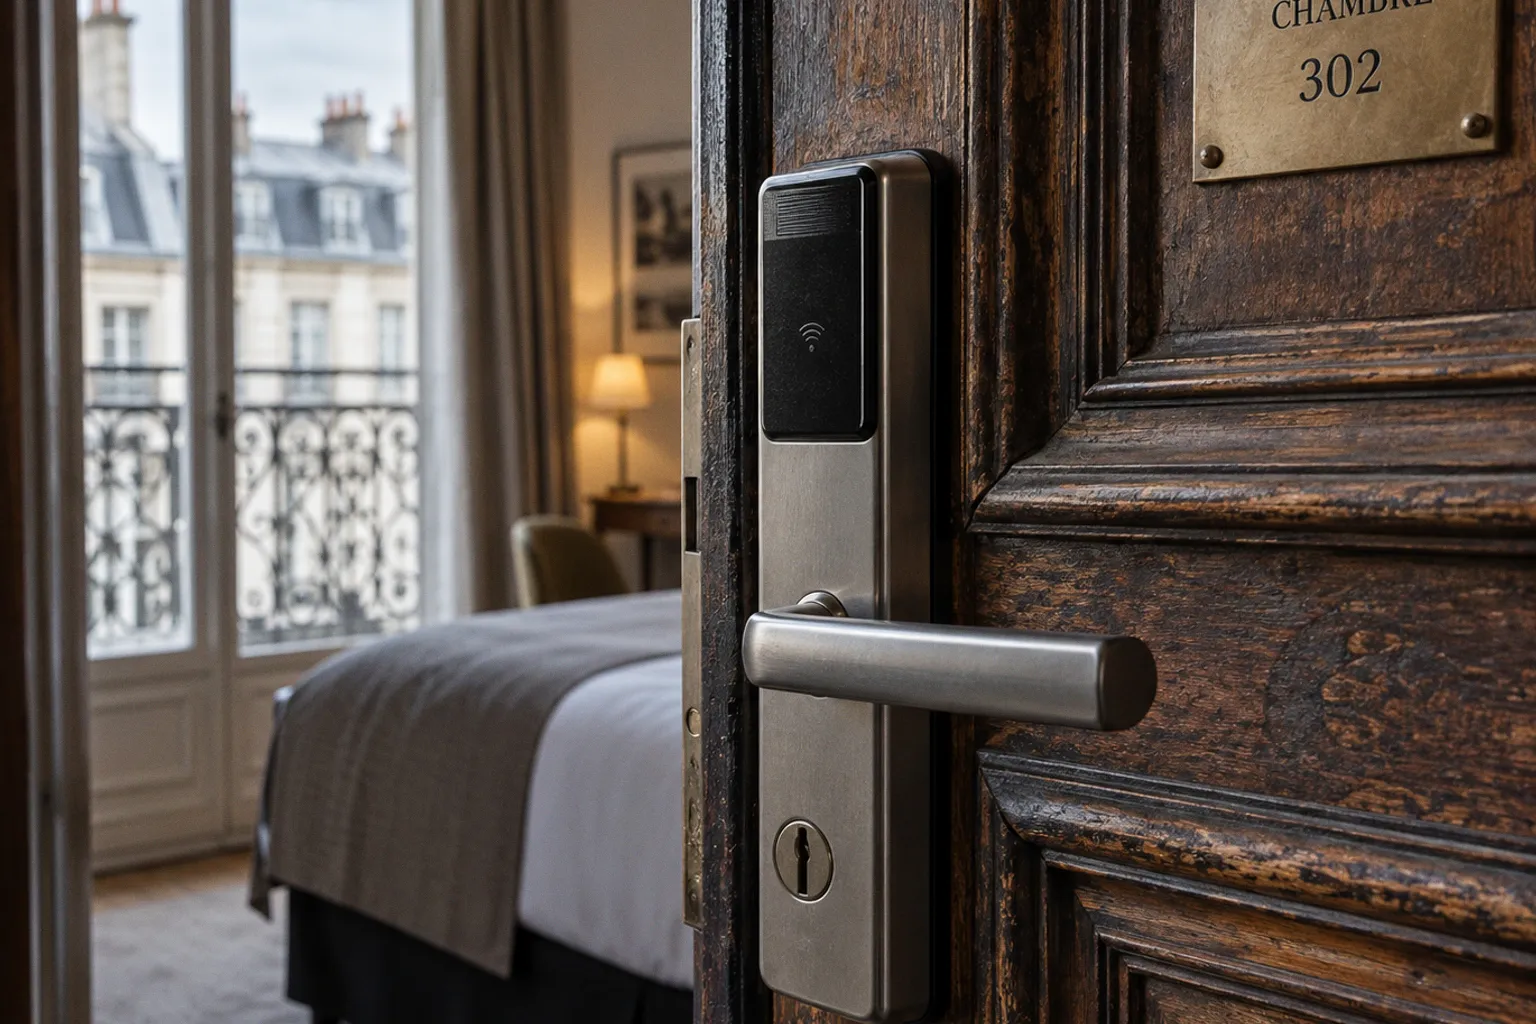
- serrure électronique et terminal d’accès;
- téléviseur connecté avec navigateur ou applications;
- assistant vocal, lorsqu’il est installé;
- capteurs de présence, d’ouverture ou de consommation énergétique;
- prises pilotées et éclairage automatisé;
- téléphone ou tablette de service mise à disposition du client;
- réseau Wi-Fi accessible depuis la chambre.
Chaque appareil possède son propre logiciel interne. Il peut être fourni par un fabricant différent, administré par un prestataire externe et mis à jour selon un calendrier indépendant. L’hôtel ne gère donc pas un seul système homogène, mais un ensemble de composants dont les niveaux de sécurité peuvent varier fortement.
Cette hétérogénéité produit une friction opérationnelle. Le responsable technique doit suivre les versions logicielles, les comptes administrateurs, les certificats, les journaux de connexion et les droits d’accès. Une serrure électronique correctement configurée ne compense pas un téléviseur resté plusieurs années sans mise à jour. Un réseau Wi-Fi bien dimensionné ne protège pas un thermostat directement exposé à Internet.
La chambre connectée n’est pas un équipement unique. C’est un réseau de terminaux hétérogènes, avec autant de points faibles potentiels que de fabricants et de logiciels.
L’exposition dépend aussi de la durée de vie des équipements. Un téléviseur hôtelier peut rester en service plusieurs années. Son système d’exploitation évolue moins vite que les méthodes d’attaque. Lorsque le fabricant ne fournit plus de correctifs, l’établissement doit choisir entre le remplacement du matériel et l’acceptation d’un risque résiduel.
Pour un hôtel trois étoiles, la contrainte est concrète. Les budgets de renouvellement sont rarement illimités. Une chambre connectée doit donc être évaluée comme une infrastructure, pas comme un simple argument commercial. Le coût réel inclut le matériel, l’installation, la maintenance, la supervision et la segmentation du réseau.
Thermostats et téléviseurs connectés: les maillons faibles
Les objets les plus visibles dans la chambre ne sont pas nécessairement les plus maîtrisés par l’équipe informatique. Le thermostat, par exemple, est souvent intégré à la gestion technique du bâtiment. Il peut communiquer avec une plateforme de maintenance, recevoir des commandes à distance et transmettre des données d’usage.
Un thermostat connecté exposé à Internet a déjà servi de point d’entrée dans un hôtel en France. L’attaque a permis de pénétrer le réseau informatique et de dérober des données personnelles de clients. Le scénario est révélateur: l’équipement n’est pas perçu par le voyageur comme un ordinateur, mais il possède pourtant une adresse réseau, un logiciel et des identifiants.
Le défaut le plus critique n’est pas toujours une faille sophistiquée. Il peut s’agir d’un mot de passe d’administration inchangé, d’un accès distant activé par défaut ou d’un service inutile resté ouvert. La sécurité dépend alors de procédures élémentaires, mais difficiles à maintenir lorsque plusieurs prestataires interviennent sur le même bâtiment.
Le cas particulier du téléviseur connecté
Le téléviseur est souvent considéré comme un périphérique de confort. Dans les faits, il dispose d’un système d’exploitation, d’un navigateur, d’une mémoire locale et parfois d’un accès au réseau interne. Il peut afficher le nom du client, proposer des services numériques ou permettre la diffusion de contenus depuis un téléphone.
En 2023, une étude estimait qu’environ 90 % des téléviseurs connectés présentaient des vulnérabilités exploitables dans leur navigateur ou leur système d’exploitation. La proportion ne signifie pas que chaque téléviseur est compromis. Elle indique que le risque de défaut exploitable est structurel et qu’un parc hôtelier ne peut pas être considéré comme sûr par défaut.
Les risques principaux sont les suivants:
- récupération de données de navigation ou d’identifiants;
- installation d’un logiciel malveillant;
- utilisation du téléviseur comme relais vers un autre équipement;
- accès à des services internes insuffisamment protégés;
- conservation de données après le départ du client;
- détournement de la fonction de diffusion depuis un appareil personnel.
La confidentialité des données dans un hôtel connecté ne concerne donc pas uniquement le logiciel de réservation. Elle concerne aussi la remise à zéro des équipements après chaque séjour. Un téléviseur qui conserve un compte de diffusion, une liste d’appareils associés ou des informations de connexion crée un risque direct pour le client suivant.
La procédure de réinitialisation doit être automatisée lorsque c’est possible. Une intervention manuelle dépend de la discipline de l’équipe d’étage, du temps disponible entre deux départs et de la fiabilité du contrôle final. Plus le processus repose sur une action humaine répétée, plus la probabilité d’oubli augmente.
Serrures électroniques: disponibilité avant sophistication
La serrure électronique pose un problème différent. Elle protège un accès physique, mais sa disponibilité est aussi critique que sa confidentialité. Une compromission peut permettre l’ouverture d’une porte. Une panne de réseau peut, à l’inverse, bloquer l’accès du client ou du personnel.
Une faille de sécurité dans une serrure électronique peut provenir de plusieurs niveaux:
1. Le logiciel de la serrure n’est plus corrigé.
2. Le compte d’administration est partagé entre plusieurs intervenants.
3. Le serveur de contrôle communique avec des segments réseau trop larges.
4. Les journaux d’accès ne sont pas conservés ou ne sont pas consultés.
5. Les badges perdus ou désactivés ne sont pas traités rapidement.
6. Le mode de secours n’est pas testé après une coupure de courant ou de réseau.
Le point déterminant est la séparation des fonctions. Le système de serrure doit pouvoir fonctionner avec une dépendance minimale au réseau général de l’hôtel. Il ne doit pas constituer un raccourci vers le logiciel de gestion des réservations, la facturation ou les postes administratifs.
Le logiciel de gestion hôtelière au centre du dispositif
Le logiciel de gestion hôtelière, souvent désigné par l’acronyme PMS, constitue le centre opérationnel de nombreux établissements. Il agrège les réservations, les chambres, les arrivées, les départs, les prestations et parfois la facturation. Il peut aussi être interconnecté avec les serrures, le réseau Wi-Fi, les outils de distribution et les équipements de la chambre.
Cette interconnexion améliore la fluidité. Une arrivée peut déclencher la création d’un accès, l’activation d’un service et la transmission d’une information à plusieurs systèmes. Mais elle crée aussi une dépendance en chaîne. Une anomalie sur un objet domotique peut devenir un problème de disponibilité ou de confidentialité pour l’ensemble de l’établissement.
Le PMS ne doit donc pas être accessible depuis n’importe quel équipement connecté. Un téléviseur, un thermostat ou un terminal invité ne devrait pas disposer des mêmes possibilités de communication qu’un poste réservé à la réception.
| Élément | Fonction opérationnelle | Risque en cas de cloisonnement insuffisant |
|---|---|---|
| Téléviseur connecté | Diffusion de contenus et services en chambre | Accès indirect au réseau interne ou conservation de données du client |
| Thermostat | Réglage de la température et gestion technique | Utilisation comme point d’entrée vers les systèmes administratifs |
| Serrure électronique | Contrôle des accès physiques | Ouverture non autorisée ou indisponibilité du dispositif |
| Réseau Wi-Fi client | Connexion des appareils des voyageurs | Interception, faux réseau ou propagation entre utilisateurs |
| Logiciel de gestion hôtelière | Coordination des réservations et opérations | Exposition des données clients et perturbation de l’activité |
| Système de facturation | Paiement et clôture du séjour | Accès à des informations financières ou blocage des opérations |
Le cloisonnement réseau ne consiste pas à installer plusieurs noms de Wi-Fi. Il faut séparer les flux au niveau de l’architecture et limiter les communications autorisées. Le réseau des clients, celui des équipements techniques et celui de l’administration doivent avoir des usages distincts, des règles distinctes et des droits distincts.
La bande passante n’est pas le seul paramètre. Un réseau peut être rapide et mal sécurisé. À l’inverse, un réseau correctement segmenté peut rester opérationnel avec des débits modérés, à condition que les flux critiques soient identifiés et priorisés.
Le problème des comptes administrateurs
Les équipements connectés sont souvent installés par un intégrateur. Le compte initial peut ensuite rester actif, parfois avec un mot de passe identique sur plusieurs sites. Cette pratique crée une vulnérabilité systémique. Si les identifiants d’un prestataire sont compromis, plusieurs établissements peuvent être exposés simultanément.
La gestion des accès doit répondre à une logique simple:
- un compte individuel pour chaque administrateur;
- des droits limités à la fonction réellement exercée;
- une authentification renforcée pour les accès à distance;
- une suppression immédiate des comptes inutilisés;
- une traçabilité des connexions et des modifications;
- un changement des identifiants par défaut lors de l’installation.
Le prestataire ne doit pas conserver un accès permanent au réseau de l’hôtel si une intervention ponctuelle suffit. L’accès distant peut être activé pour une durée déterminée, avec journalisation et validation préalable. Cette contrainte ajoute une étape, mais elle réduit la surface d’attaque.
Wi-Fi et réseaux: le risque du faux point d’accès
Le Wi-Fi est un vecteur d’intrusion particulièrement efficace parce qu’il est directement utilisé par les voyageurs. Le nom du réseau est visible dans les espaces communs, sur les documents de bienvenue ou dans les messages de réservation. Un attaquant peut créer un faux point d’accès reprenant le nom de l’hôtel et attendre que des appareils s’y connectent.
Cette technique, souvent appelée faux jumeau numérique, exploite principalement la confiance du client. Le voyageur sélectionne le réseau qui ressemble à celui de l’établissement. Il peut ensuite transmettre des identifiants, consulter sa messagerie ou effectuer une opération sensible sur une connexion contrôlée par un tiers.
La protection ne repose pas seulement sur le mot de passe affiché à la réception. Un réseau hôtelier doit distinguer au minimum:
- le réseau réservé aux clients;
- le réseau administratif;
- le réseau des équipements domotiques;
- le réseau de maintenance des prestataires;
- le réseau des terminaux de paiement et de facturation;
- le réseau des dispositifs de sécurité et de contrôle.
Les téléviseurs connectés constituent un cas particulier. Une étude publiée en 2023 indiquait que 41 % des réseaux Wi-Fi hébergeant des téléviseurs connectés n’étaient pas correctement protégés. Là encore, le chiffre ne signifie pas que tous ces réseaux ont été attaqués. Il montre que la séparation entre usage client et infrastructure technique reste souvent incomplète.
Un réseau client doit empêcher les appareils des voyageurs de communiquer directement entre eux. Cette isolation réduit le risque qu’un appareil compromis explore les autres équipements présents dans l’hôtel. Elle doit être complétée par une gestion correcte des certificats, du chiffrement et des pages d’authentification.
Le confort ne doit pas contourner la sécurité
L’objectif commercial est souvent de réduire la friction. Connexion automatique, diffusion depuis un téléphone, accès sans mot de passe visible: ces fonctions améliorent l’expérience client, mais elles peuvent diminuer le contrôle si elles sont conçues sans limite.
L’ergonomie doit intégrer la sécurité au lieu de la traiter comme un obstacle ajouté après l’installation. Un parcours de connexion clair peut, par exemple, afficher le nom exact du réseau, expliquer la méthode d’accès et éviter que le client cherche un réseau similaire. Une fonction de diffusion peut être automatiquement désactivée au départ. Un portail captif peut limiter les sessions et empêcher la conservation d’informations inutiles.
La meilleure interface n’est pas celle qui supprime tous les contrôles. C’est celle qui rend le comportement sûr plus simple que le comportement risqué.
Dans un hôtel, une connexion fluide n’est pas une connexion sans contrôle. C’est une connexion dont les contrôles sont intégrés au parcours du client.
Protéger la vie privée dans une chambre connectée
La protection de la vie privée ne se limite pas à empêcher une intrusion extérieure. Il faut aussi réduire la quantité de données collectées, la durée de conservation et le nombre de personnes capables de les consulter.
Un système domotique peut enregistrer des informations qui semblent anodines: température demandée, durée d’occupation, heure d’ouverture de la porte, appareil associé au téléviseur ou consommation énergétique. Croisées avec une réservation, ces données peuvent contribuer à établir un profil précis du séjour.
L’établissement doit donc distinguer les données nécessaires au service de celles qui sont simplement disponibles parce qu’un équipement les produit. Une mesure technique n’a pas automatiquement une justification opérationnelle.
Les points de contrôle les plus utiles concernent:
- la nature exacte des données collectées;
- leur durée de conservation;
- leur localisation, notamment lorsque le prestataire utilise une plateforme distante;
- les personnes et sociétés qui peuvent y accéder;
- la procédure appliquée en cas de départ du client;
- la capacité à supprimer ou anonymiser les informations inutiles;
- la présence de journaux permettant d’identifier une consultation anormale.
La remise à zéro des téléviseurs et tablettes doit être traitée comme une opération de départ, au même titre que la vérification de la chambre. Cette tâche ne doit pas dépendre uniquement d’une consigne générale. Elle doit être intégrée au logiciel de suivi ou contrôlée par échantillonnage.
Le même principe vaut pour les clés numériques. Un accès envoyé sur un téléphone doit expirer à la fin du séjour. Les droits du personnel doivent être limités aux zones et aux périodes nécessaires. Les accès de maintenance doivent être distincts des accès clients.
Cloisonner avant d’ajouter de nouvelles fonctions
La tentation consiste à ajouter des services connectés pour moderniser l’hôtel: commande depuis la chambre, ouverture mobile, réglage automatique de la température, conciergerie numérique, diffusion de contenus. Ces fonctions peuvent être pertinentes, mais elles augmentent le nombre d’interfaces à maintenir.
La priorité devrait être l’architecture. Avant de connecter un nouvel équipement, l’établissement doit déterminer:
1. À quel réseau l’appareil sera rattaché.
2. Avec quels systèmes il doit réellement communiquer.
3. Quelles données il collecte et pendant combien de temps.
4. Comment ses mises à jour seront déployées.
5. Comment son accès sera supprimé en fin de contrat.
6. Quel est le mode de fonctionnement prévu en cas de panne.
7. Qui surveille ses journaux et traite les alertes.
Cette séquence évite un défaut courant: acheter une solution sur catalogue, puis chercher après installation comment l’intégrer dans la sécurité existante. L’ordre inverse est plus rationnel. L’hôtel définit d’abord les flux autorisés, puis sélectionne un équipement compatible avec ces contraintes.
La supervision, souvent négligée
Un dispositif cloisonné mais non surveillé peut rester vulnérable pendant des mois. La supervision doit permettre de repérer au moins les comportements anormaux: tentative de connexion répétée, communication vers un domaine inattendu, changement de configuration, appareil qui cesse d’envoyer ses journaux ou connexion d’un compte à une heure inhabituelle.
La taille de l’établissement ne supprime pas ce besoin. Un petit hôtel dispose parfois de moins de ressources internes, mais il concentre tout autant des données de réservation et des accès physiques. La réponse peut être externalisée, à condition que le prestataire soit clairement identifié et que les responsabilités soient documentées.
Les recommandations publiées en 2025 sur la cybersécurité des hôtels insistent sur cette logique de préparation: cartographier les équipements, réduire les accès, maintenir les logiciels et prévoir une réponse en cas d’incident. Le document opérationnel le plus utile n’est pas une politique générale difficile à appliquer. C’est un inventaire à jour, associé à une procédure compréhensible par la réception, la maintenance et la direction.
Que doit vérifier un voyageur?
Le client ne peut pas auditer le réseau d’un hôtel. Il peut cependant limiter son exposition. La sécurité numérique du voyageur repose surtout sur des réflexes simples, car le risque principal survient lorsque l’utilisateur traite le Wi-Fi ou le téléviseur comme un environnement de confiance.
Quelques mesures réduisent la surface d’exposition:
- vérifier le nom exact du réseau auprès de la réception;
- éviter les opérations financières sensibles sur un réseau public mal identifié;
- désactiver le partage automatique et la connexion automatique aux réseaux inconnus;
- ne pas associer durablement un compte personnel au téléviseur de la chambre;
- utiliser une session temporaire pour les services de diffusion;
- supprimer l’appareil associé avant le départ;
- maintenir le système du téléphone à jour;
- éviter de transmettre des documents sensibles depuis un appareil connecté au Wi-Fi de l’hôtel;
- signaler immédiatement un comportement inhabituel de la serrure, du téléviseur ou du portail de connexion.
Ces précautions ne remplacent pas la sécurité de l’établissement. Elles limitent simplement les conséquences d’une mauvaise configuration. Un client ne devrait pas avoir à compenser seul l’absence de cloisonnement ou de mise à jour d’un système hôtelier.
Une question d’architecture, pas de marketing
La domotique transforme la chambre d’hôtel en interface numérique. Elle peut réduire les délais à la réception, améliorer la gestion énergétique et personnaliser certains services. Mais elle impose une discipline d’exploitation supérieure. Chaque objet doit être inventorié, mis à jour, segmenté et retiré proprement lorsqu’il devient obsolète.
Les incidents passés montrent que les scénarios ne sont pas théoriques. Un thermostat exposé a déjà permis une intrusion dans un réseau hôtelier. Des rançongiciels ont bloqué des systèmes d’établissement. Des volumes importants de données ont été dérobés lors d’attaques visant plusieurs hôtels en France en 2019. En 2022, de grandes enseignes ont également subi des cyberattaques d’ampleur.
Le chiffre de 7 000 Go de données dérobées lors d’une intrusion visant plusieurs hôtels Holiday Inn Express en France en 2019 rappelle le déséquilibre entre la discrétion de l’attaque et son impact potentiel. Pour le voyageur, l’incident peut rester invisible jusqu’à l’utilisation frauduleuse d’une information. Pour l’hôtel, il peut interrompre la réception, la facturation, les accès et les opérations de réservation.
La bonne question n’est donc pas de savoir si un hôtel possède des objets connectés. Elle est de savoir si ces objets ont été intégrés comme une infrastructure critique. Une chambre connectée correctement conçue limite les flux, efface les données inutiles et prévoit un mode dégradé. Une chambre connectée installée uniquement pour afficher un service supplémentaire ajoute de la complexité sans maîtriser sa contrepartie.
La technologie hôtelière est utile lorsqu’elle réduit la friction sans déplacer le risque vers le client. Le confort numérique ne doit pas être payé par une perte de confidentialité, une serrure indisponible ou un réseau ouvert sur le système de gestion de l’établissement. En matière de domotique, la performance se mesure autant à la capacité de fonctionner qu’à la capacité de rester isolée lorsqu’un composant est compromis.